- サステナビリティTOP
- ガバナンス
- リスクマネジメント
リスクマネジメント
基本的な考え方
いすゞグループでは、持続可能な成長と企業価値の向上を実現するために、事業を取り巻くさまざまなリスクを体系的かつ統合的に管理しています。また、リスクマネジメントの取り組みを通じて、リスクの最小化、業務の効率性向上、事業機会の創出、競争優位性の強化およびステークホルダーとの信頼関係構築に努めていきます。
リスクガバナンス体制
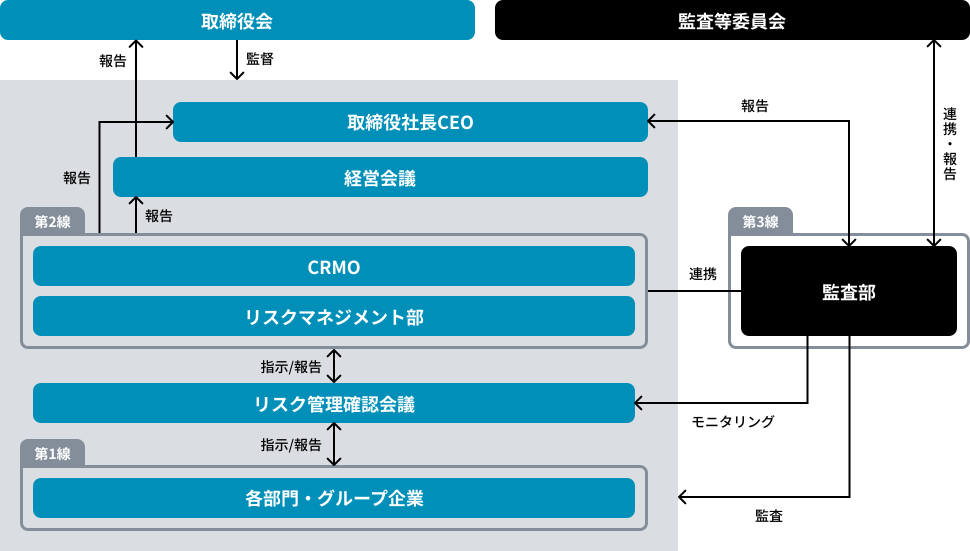
グループ全体のリスクマネジメント活動の責任分担および実効性を向上させるために、グループ全体での三線防御体制を前提としたリスクガバナンス体制を構築しています。
いすゞの各部門および各部門が所管するグループ企業を第1線、CRMOの指揮監督のもとリスクマネジメント部を第2線、さらに監査部を第3線と位置づけ、各防御層が相互に連携しながらリスクマネジメント活動を行っています。
また、リスクマネジメント活動の実効性を担保するため、「リスク管理確認会議」を毎月開催し、グループ重点リスク項目を中心に各部門およびグループ企業の予防的取組およびインシデント管理の対応状況を確認するとともに、その内容を経営へ報告しています。
リスクマネジメント・プロセス
いすゞグループでは、事業ないし経営に影響のあるリスクを網羅的に特定、定量的・定性的に評価し、リスク低減に向けた具体的な予防的取組の計画を策定のうえ、実行・モニタリングを推進しています。また、持続可能な成長と企業価値の最大化のため、全従業員がリスクマネジメント活動を自分事と捉えて行動することが肝要であると考え、リスクカルチャーの醸成も継続的に推進しています。
グループ重点リスク
いすゞグループでは、当社各部門およびグループ企業単位で特に重要度の高いリスクについて優先的に予防的取組を行うほか、グループ全体の視点で事業ないし経営に影響を及ぼしうるリスクを「グループ重点リスク」として設定し、組織横断的に予防的取組を行っています。
グループ重点リスクの選定にあたっては、以下の5つの観点から抜け漏れのないリスクの抽出を行っています。
- 当社各部門およびグループ企業からのリスクアセスメントによるリスク抽出
- 「CRMOインタビュー」によるリスク抽出
- 前期残存リスクの評価
- 社内や他社で発生したリスクの顕在化事象
- 外部環境などの変化
- ※有価証券報告書の「事業等のリスク」はグループ重点リスクをベースに取りまとめていますので併せてご参照ください。
危機対応
いすゞグループでは、顕在化したリスク事象を網羅的かつ迅速に把握し、有効な初動対応を実行するための体制を構築しています。また、当該リスクがいすゞグループの事業ないし経営に影響を与えるおそれがある場合、速やかに経営へエスカレーションするとともに、経営による対応方針の意思決定を行っています。そして、CRMOの指揮監督のもと危機対応チームを組成し各種対応策を実行することにより、当該リスクの最小化を図っています。
さらに、実際に顕在化したリスク事象の真因分析を行い対応策の有効性を確認することにより、「リスクマネジメント・プロセス」と「危機管理プロセス」を有機的に連動させることで、いすゞグループにおけるリスクマネジメントの全体最適化を図っています。
情報セキュリティ
いすゞグループでは、情報セキュリティを、事業活動の基盤となる情報資産を保護し、競争力、事業継続およびステークホルダーからの信頼を支える重要な経営課題のひとつに位置づけています。個人情報、顧客情報、取引先情報、製品開発情報、設計データなどの情報資産を適切に管理・保護するとともに、サイバー攻撃などの高度化・多様化を踏まえ、サイバーセキュリティ・レジリエンスの向上に取り組んでいきます。
マネジメント体制
いすゞグループでは、「グループ情報セキュリティ⽅針」のもと、グループ横断的な情報セキュリティ管理体制を構築するとともに、運⽤プロセスを含めた各種規程類の整備、運⽤を⾏っています。
CRMOをいすゞグループ全体の情報セキュリティ管理の責任者とし、いすゞ各部⾨に情報セキュリティ管理責任者、管理担当者を配置、各部⾨が管轄するグループ企業を含めた情報セキュリティに関する各種施策を実⾏しています。
また、CRMOが主催する情報セキュリティ統括会議を定期的に開催し、年度活動計画の策定、各部⾨およびグループ企業の活動状況のモニタリング、必要に応じた対応策の指⽰などを⾏っています。さらに、これらの活動については、経営会議や取締役会へ定期的に報告し、経営層による監督・確認のもと、継続的な改善を図っています。
サイバーセキュリティ・レジリエンス体制の整備・運用
近年、⾃動⾞業界では車両のコネクティッド化や自動運転技術、ソフトウェア活用、工場・物流・販売領域におけるDXの進展により、サイバーセキュリティの重要性が一層高まっています。こうした環境認識を踏まえ、J-Auto-ISACへの参加を通じて、業界内で検知された脅威情報やインシデント情報を把握し、経済産業省が定める「サイバーセキュリティ経営ガイドライン」、ISO21434、ISO27001、NISTSP800-171および「国連欧州経済委員会⾃動⾞基準調和世界フォーラム(WP29)」にて採択された国際法規UN-R155/156などの国際規格に準拠することで、製品、⼯場、ITシステムおよびサプライチェーンにおけるサイバーセキュリティの強化を進めています。
また、サイバー攻撃の発生を完全に防ぐことは困難であるとの認識のもと、「防御」に加え「検知・対応・復旧」を含めたサイバーレジリエンスの強化にも取り組んでいます。情報セキュリティに関するインシデントが発生した場合には、CRMOの指揮のもと、各セキュリティ所管部門および各部門・グループ企業が連携して迅速な初動対応を実施し、被害の拡大防止と早期復旧に努めています。
さらに、インシデント発生後は原因分析を行い、再発防止策の策定・実行およびモニタリングを通じて、組織全体の対応力の強化を図っています。重大なインシデントについては、経営会議や取締役会に報告し、対応状況および再発防止策の妥当性について確認を受ける体制としています。
- ※J-Auto-ISAC:⼀般社団法⼈Japan Automotive ISACの略。⽇本の⾃動⾞サイバーセキュリティ組織

情報資産の管理
いすゞグループは、顧客情報や取引先情報などの個⼈情報を、各国の個⼈情報保護法に基づき適切に管理しています。個⼈情報の適切な取扱いを徹底するため、グループ内の規程類を整備するとともに、社内教育の実施や保有する個⼈情報の定期的な調査を実施することで、個⼈情報の保護に努めています。
また、個人情報に加え、製品開発情報、設計データ、営業秘密などの機密情報についても重要な情報資産として位置づけ、情報の特性に応じた管理の徹底を図っています。具体的には、情報の適切な取扱いに関する社内規程の整備および秘密度ラベルの運用などの施策を通じて、情報漏えい防止や不正利用の防止に取り組んでいます。
さらに、サプライチェーンにおける情報管理の重要性の高まりを踏まえ、取引先を含めた情報管理の強化に努めることで、グループ全体としての情報資産保護の実効性向上を図っています。